個人情報漏洩が相次ぐのはなぜ?企業の弱点と、今すぐできる3つの対策
「お客様の個人情報が外部へ流出した可能性があることが判明いたしました」
利用しているWebサービスやアプリの運営企業から、このようなお詫びのメールやお知らせを受け取った人は少なくないはずです。ニュースで大規模な情報流出の報道を目にする機会も増えました。
突然このような連絡を受け取ると、「自分の情報が悪用されてしまうのではないか」「とりあえずパスワードを変えておけば大丈夫なのだろうか」と、強い不安や疑問を抱くのではないでしょうか。
情報漏洩への適切な対処法は、漏れてしまった情報の種類によってまったく異なります。パスワードを変更するだけで済む場合もあれば、それだけでは防げないリスクがある場合もあります。
そもそも、なぜセキュリティ対策を行っているはずの企業で情報漏洩が相次いでいるのでしょうか。その背景には、アプリとサーバーの間で行われる権限確認の不備、委託先アカウントにおける認証の例外、さらには社員による外部サービスへの持ち出しといった、企業システムの構造的な弱点があります。
近年ではサイバー攻撃の調査や自動化にAIが悪用される場面も観測されていますが、すべての事件がAIによって引き起こされているわけではありません。
企業がどのような経緯で弱点を突かれ、私たちのどのような情報が危険にさらされているのか。そして利用者側として被害を最小限に抑えるには何ができるのかを、客観的な事実に基づいて分かりやすく整理していきます。
 情弱ちゃん
お詫びメールが届いたんだけど、パスワード変更だけで平気なのかな?
 エンマち
実は漏れた情報の種類でやるべきことが全然違うんだ。まずは何が起きたのか一緒に確認してみよう。
目次
身近なサービスでの大規模な情報漏洩
情報漏洩は、特別な金融機関や公的機関だけに起きる問題ではありません。私たちが日常生活で便利に利用している身近なサービスでも、大規模な事案が確認されています。
基本情報と暗号化された書類画像
代表的な事例の一つが、カーシェアリングサービス「タイムズカー」を運営するタイムズモビリティ株式会社が2026年10月23日に発表した事案(第5報)です。
この事案では、同社の会員に関する情報が第三者によって外部へ不正送信された痕跡が確認されました。公式発表で報告されている主な区分は次の通りです。
- 基本情報の外部送信:氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報などについて、外部送信の痕跡が確認されたものが6,628,007件(約663万件)
- 本人確認書類画像の暗号化データ:外部送信の痕跡が確認されたものが1,464,800件(約146万件)、アクセス痕跡はあるものの外部送信の痕跡が確認されていないものが891,602件
ここで冷静に読み解くべき重要なポイントがあります。
第一に、基本情報の約663万件と、本人確認書類画像の約146万件は別々に集計された区分です。これらを単純に足し算して「800万人以上の情報が漏れた」と解釈することはできません。同一の会員について複数のデータが含まれている可能性があるためです。
第二に、外部送信が確認された本人確認書類の画像データは、暗号化された状態で保管されていたと発表されています。データの外部送信があったこと自体は重大な情報漏洩などの事故ですが、それが直ちに「第三者が画像の内容をそのまま自由に閲覧できた」ことを意味するわけではありません。暗号化の鍵がどのように管理されていたかなど、詳細な調査結果を正しく把握することが大切です。
なお、同社の第5報でパスワードに関して対象とされているのは、ハッシュ化(元に戻すことを目的としない一方向の変換)された状態の4件のみです。会員全員のパスワードが流出したわけではないことも明示されています。
このように、企業が公表する調査報告では「どのデータが」「どのような形式で」流出したのかが細かく区分されています。報道の見出しだけで慌てず、公式発表の事実関係を正しく読み取ることが自衛の第一歩になります。
企業で見落とされる3つの弱点
強固なセキュリティを敷いているように見える大企業であっても、なぜ侵入や情報漏洩を許してしまうのでしょうか。近年の情報漏洩などの事故や公的機関の注意喚起からは、企業側の代表的な3つの弱点が見えてきます。
アプリとサーバー間の権限確認の不足
1つ目の弱点は、スマートフォン向けアプリと、その裏側にあるサーバーの間で行われるやり取りの安全性に関する問題です。
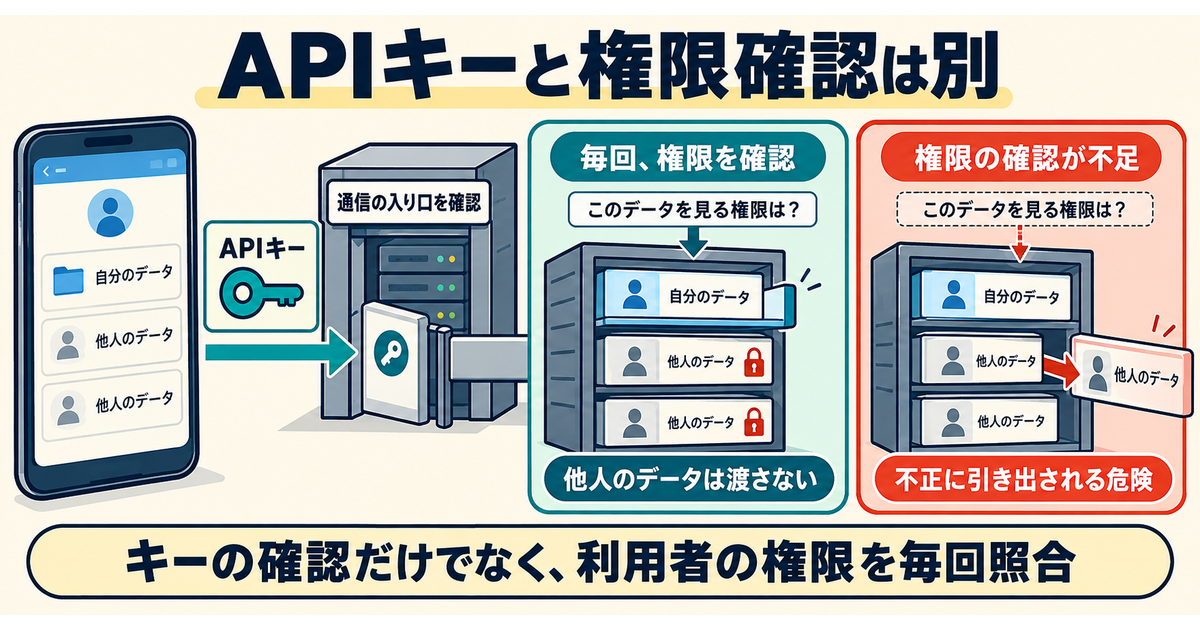
現代の多くのアプリは、API(エーピーアイ:アプリケーション・プログラミング・インターフェースの略で、アプリとサーバーがデータをやり取りするための接続窓口)を経由して動作しています。
このAPIを利用する際、アプリ側には通信を許可するための識別コード(APIキー)が組み込まれていることが一般的です。しかし、悪意ある第三者がアプリのプログラムを解析(リバースエンジニアリング)して、組み込まれていたAPIキーを抽出してしまう手口があります。
この問題について、日本のサイバーセキュリティ対策機関であるJPCERT/CC(ジェイピーサート・シーシー)は、2026年10月8日に注意喚起を公開し、同月23日にも更新しました。
注意喚起では、アプリから抽出されたAPIキーを用い、サーバー側の権限確認の不足を悪用して他人のデータへ不正アクセスする攻撃手口について警鐘を鳴らしています。
「APIキーを持っていれば管理者権限が得られる」というような極端な話ではありません。「アプリ内にキーを隠しておけば安全だ」と思い込み、サーバー側でのアクセス制御を怠ってしまう設計が問題の本質です。
アプリから送られてくるキーは、あくまで通信の入り口を確認するものに過ぎません。サーバー側が「そのリクエストを送ってきたユーザーは、本当にそのデータを閲覧・操作する権限を持っているのか」を毎回厳密に照合していなければ、他人のデータが不正に引き出されてしまう危険性が生じます。
委託先向けアカウントなど認証の例外
2つ目の弱点は、システムの運用管理や業務を委託している外部パートナー向けのアカウント管理です。
企業自体の社内ネットワークが厳重に守られていても、システム保守やデータ管理を請け負う委託先企業のアカウントが「例外」として扱われていた場合、そこが侵入の突破口になってしまいます。
オフィス用品通販などを手掛けるアスクル株式会社が2025年10月に公表したランサムウェア被害(2025年12月12日発表の第13報)は、この構造をはっきり示しています。
アスクル社の報告によると、業務委託先の管理者が利用していたアカウントには、例外的に多要素認証(パスワードだけでなく、スマートフォンへの通知や生体情報など、複数の要素を組み合わせて本人確認を行う仕組み)を適用していませんでした。その認証情報が何らかの手段で不正に利用されたことが、システム内への侵入を許すきっかけとなったと説明されています。
この事案では、バックアップデータの復旧や監視体制の課題も重なり、顧客・取引先・役職員を含め約74万件の個人情報が流出する結果となりました。
ここで使われた「ランサムウェア」とは、感染したコンピューター内のデータを勝手に暗号化してシステムを使えない状態にし、復旧と引き換えに身代金(金銭)を要求する悪質な不正プログラムのことです。
近年ではシステムを止めるだけでなく、事前に機密データを盗み出しておき、「身代金を支払わなければ盗んだ情報をインターネット上に公開する」と二重に脅迫する手口が目立ちます。ランサムウェアは単なるシステムの破壊にとどまらず、大規模な個人情報流出も引き起こす大きな脅威となっています。
どれほど高度な防御壁を築いていても、「例外的にパスワードだけでログインできる管理者アカウント」が1つでも残されていれば、攻撃者はその隙間を見逃しません。
社員による外部AIへの情報持ち出し
3つ目の弱点は、外部からの不正アクセスではなく、社内の従業員が業務を効率化しようとする過程で起きる情報の外部持ち出しです。
近年、日常業務を補助する生成AIツールが急速に普及しました。しかし、セキュリティポリシーが徹底されていない環境で個人が自由にAIサービスを利用した結果、情報漏洩を招いてしまう事案が発生しています。
健康管理サービスやフィットネス事業を展開するRIZAP(ライザップ)株式会社が2026年9月3日に公表した事案がその一例です。
発表によると、特定保健指導に関する集計業務を担当していた社員が、自身の業務を効率化する目的で、個人利用していた外部の生成AIサービスに業務データを誤ってアップロードしました。
対象となったデータには、特定保健指導の対象者の氏名、生年月日、メールアドレスのほか、保険証の記号番号や疾患に関する情報などが含まれていました。なお、この情報漏洩などの事故は特定保健指導に関するものであり、一般のジム会員全体のデータが流出したわけではありません。また、公式発表では具体的な対象人数は断定されていません。
この事案で同社は、利用されたAI事業者へ事実関係を照会しました。その結果、当該事業者以外の第三者がデータを閲覧した可能性や、入力データがAIの学習データとして再利用された可能性はないことが確認されたと説明されています(AI事業者の役職員等による閲覧可能性については確認中とされています)。
企業が許可していない外部サービスへ個人情報を送ると、保存先や閲覧権限を社内で管理できなくなります。利用可能なサービスと入力してよい情報を決め、従業員へ周知することが必要です。
AIで変わる攻撃と、変わらない弱点
企業の弱点を突く攻撃者の側でも、技術の変化が起きています。特に「攻撃へのAI悪用」について様々な情報が飛び交っていますが、実態はどのように変化しているのでしょうか。
前述のJPCERT/CCは、2026年10月23日の注意喚起更新において、セキュリティ診断ツール(侵入テスト基盤)にAI技術を組み込んだシステムが悪用され、攻撃の試行に使われている状況を追記しました。
また、情報セキュリティ企業の株式会社サイバーセキュリティクラウドは、2026年10月15日の自社調査リリースで、約40分という短時間に326個の異なるIPアドレス(通信元を示す番号)から1,200件を超えるアクセスが集中した事例を報告しています。同社は、あらかじめ与えられた目的に従って自律的に行動する「AIエージェント」が悪用された可能性を指摘しました。
ただし、これらの数値は特定の観測環境で捉えられた攻撃の事例であり、日本全国で発生したサイバー攻撃の総数や、実際の漏洩被害件数を示すものではありません。
「日本だけが集中的に狙われている」「日本語は特殊だから海外の攻撃者からは安全だった」といった言説や、「すべての攻撃が全自動のAIによって実行されている」と過度に断定することはできません。
現実に起きている変化は、攻撃者がシステムの脆弱性を探す下調べの時間を短縮したり、違和感のない自然な日本語の文面を作成したりする際に、AIが強力な補助ツールとして使われ始めているという点です。
かつて見られた「機械翻訳丸出しの不自然な日本語メール」は減少し、現在では本物の企業が送信したかのように整った文章が簡単に生成されます。「日本語が自然だから公式からの連絡に違いない」という思い込みは、現代では通用しません。
情弱ちゃん
AIが勝手に攻撃してくる時代になったってこと?
エンマち
AIが全部自動でやるわけじゃないけど、攻撃の下準備や日本語のメール作成をかなり手助けしているのは確かだよ。
漏れた情報で変わる被害のリスク
企業から情報漏洩の通知を受け取った際、最も危険なのは「よく分からないから放置する」こと、そして「何でもかんでもパスワード変更だけで安心してしまう」ことです。
どのような被害が想定されるかは、流出したデータの項目によって大きく分かれます。
- ログインIDやパスワードが漏れた場合:最も警戒すべきは、他のWebサービスへの「不正ログイン」です。複数のサービスで同じIDとパスワードを使い回していると、漏洩した1組の情報を使って、ネットバンキング、通販サイト、コード決済、ポイントサービスなどに次々と不正ログインを試みられます。身に覚えのない商品の購入や、ポイントの不正利用、アカウントの乗っ取りといった直接的な金銭被害につながりやすい特徴があります。
- 氏名・住所・生年月日・電話番号・メールアドレスが漏れた場合:これらの基本情報から直接ログインされるわけではありませんが、「詐欺やフィッシングの標的」にされやすくなります。攻撃者は、漏れた情報を利用して「○○様、先日の契約に関する重要なお知らせです」といった、受取人の事情を把握しているかのような巧妙なメッセージを送ってきます。実在する企業を騙る偽メールや偽SMS、あるいは不審な勧誘電話に悪用されるおそれがあります。
- 運転免許証などの本人確認書類が漏れた場合:氏名や生年月日だけでなく、顔写真や免許証番号が含まれるデータが流出した場合、「なりすましによる不正契約」の懸念が生じます。第三者が被害者の名義を使って、オンライン上で消費者金融のローンを申し込んだり、クレジットカードを発行しようとしたりする手口です。
ただし、本人確認書類の画像データが流出したからといって、無条件に借金を背負わされたり、確認なしに銀行口座が開設されたりするわけではありません。
金融機関や決済事業者側も、犯罪収益移転防止法に基づく厳格な審査や、独自の不正検知システムを運用しています。過度にパニックに陥る必要はありませんが、利用者が自ら防御策を講じる必要性は十分にあります。
今すぐできる3つの対策
企業側のセキュリティ不備を個人が防ぐことはできません。しかし、流出してしまった情報を悪用されないように防御を固めることは、今すぐにでも始められます。
今日から実践すべき対策は、大きく分けて次の3つです。
パスワード管理とパスキー・多要素認証の活用
漏洩したIDとパスワードが別のサービスでも使い回されていると、「パスワードリスト攻撃」に悪用されるおそれがあります。
まずはログイン管理の原則を徹底することが何よりも重要です。
- 推測されにくい文字列にする:名前や生年月日を並べただけのものや、「password1234」のような単純な文字列は避けてください。また、末尾の数字だけを「1」「2」「3」と変えたり、サービス名の頭文字を付け足したりするだけの変更も、攻撃者の推測ツールによって容易に突破されます。
- すべてのサービスで異なるパスワードを使う:安全を保つ基本は、1つのサービスにつき1つの独立したパスワードを設定することです。すべての文字列を自力で覚えることは現実的ではないため、スマートフォンのOSや主要ブラウザに標準搭載されているパスワード管理機能や、信頼できるパスワード管理アプリを活用して、自動生成された長くて複雑な文字列を保存します。
- 優先順位をつけて変更する:すべてのパスワードを一度に変えるのが難しい場合は、優先順位をつけます。乗っ取られた際の影響が極めて大きい「メインのメールアドレス」、直接金銭に関わる「ネットバンキング・クレジットカード・決済サービス」、そして登録カード情報で買い物ができてしまう「大手通販サイト」から最優先で見直してください。
さらに、利用しているサービスが対応していれば、「パスキー(Passkeys)」の設定を強く推奨します。
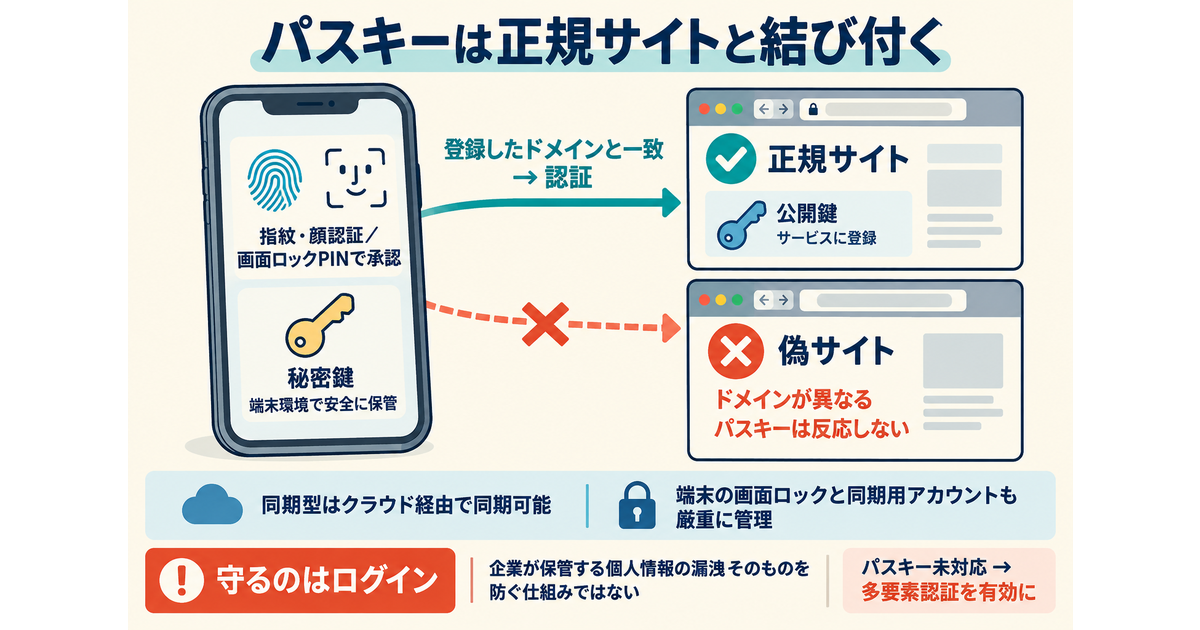
パスキーとは、従来のパスワードに代わる新しい認証の仕組みです。端末の生体認証(指紋や顔認証)や画面ロックPINを使ってログインを承認します。
FIDO(ファイド)アライアンスが標準化を進めるこの技術では、公開鍵暗号方式が使われています。サービス側には認証のための「公開鍵」だけが登録され、ログインに必要な「秘密鍵」は手元の端末環境に安全に保管されます。
サービス側のサーバーに秘密鍵そのものが存在しないため、仮に企業のサーバーから情報が漏洩したとしても、認証用の鍵が流出することはありません。また、パスキーは登録した正規のWebサイトのドメイン(URL)と厳密に結びついて動作します。そのため、見た目を本物に似せたフィッシングサイトにアクセスしても鍵が反応せず、偽サイトに認証情報を騙し取られる心配が極めて低いという特徴があります。
なお、現在のパスキーはクラウド経由で安全に同期できる仕組み(同期型パスキー)が主流となっており、「鍵が世界でそのスマホ1台の中にしか存在しない」というわけではありません。そのため、同期の基盤となっているAppleアカウントやGoogleアカウント自体のセキュリティ、そしてスマートフォン自体の画面ロックを厳重に管理しておくことが不可欠です。
また、パスキーはログインを安全にするための技術であり、企業が内部で保管している個人情報の流出そのものを防ぐ万能の仕組みではない点も理解しておく必要があります。パスキーに未対応のサービスであれば、必ず「多要素認証」を有効にしておきましょう。
メッセージのリンクを避け、公式窓口から確認する
情報漏洩が発生した直後は、その混乱に便乗した詐欺による二次被害が多発します。
「情報漏洩に関する重要なお知らせ」「お詫びの補償金受け取り手続きはこちら」といった文面でメールやSMSが届いても、メッセージ内のリンクやボタンを安易にタップしてはいけません。本物の企業からのお知らせに見せかけて、精巧な偽サイトへ誘導される危険があります。
連絡を受けた際は、次の行動を徹底してください。
- 保存済みの公式ルートから確認する:メッセージのリンクを開くのではなく、普段から利用している公式アプリを立ち上げるか、ブラウザに保存してあるブックマーク、あるいは自分で検索して確認した企業の公式サイトからアクセスし、重要なお知らせ欄に同様の告知が出ているか確認します。
- 本物の告知まで無視しない:偽物を警戒するあまり、公式からのお知らせを完全に無視してしまうのも危険です。本当にパスワードの初期化が要請されている場合や、対応期限が設定されている場合もあるため、必ず正規のルートで内容を確かめましょう。
- 相手が自分の個人情報を知っていても信じない:電話口の相手が、自分の氏名、住所、生年月日を正確に把握していたとしても、それだけで警察官や企業の担当者だと信用してはいけません。その情報自体が、過去の漏洩事案で外部に出回っている可能性があるためです。
- 警察や公的機関を名乗る送金要求は即座に確認する:警察や公的機関を名乗り、「あなたの口座が犯罪に使われている」「指定の口座に現金を移す必要がある」などと送金を求めてくる手口は典型的な詐欺です。警察が電話口で指定口座への振込を指示することは絶対にありません。不審な電話を受けたら一度通話を切り、自分で警察相談専用電話(電話番号:#9110)や最寄りの警察署の代表番号を調べて確認してください。
もしも実際に金銭を振り込んでしまったり、クレジットカードの不正利用に気付いたりした場合は、速やかに該当の金融機関やカード会社へ連絡して利用停止を申請し、取引画面や通話履歴などの証拠を保存してください。緊急を要する事件被害の場合は、迷わず110番に通報してください。
本人確認書類の漏洩時の「本人申告」
運転免許証やパスポートなどの本人確認書類に関するデータが流出した恐れがある場合は、個人信用情報機関に対する「本人申告」の登録を検討します。
個人信用情報機関とは、個人のローンやクレジットカードの契約状況、支払履歴などを管理している機関です。加盟しているクレジット会社や金融機関は、新規の申し込みがあった際にこの信用情報を照会して審査を行います。
本人申告(コメント登録)では、自分の信用情報に「本人確認書類を紛失・盗難・漏洩したため、契約の申し込みがあった際は厳格に本人確認を行ってほしい」というコメントを登録できます。これにより、第三者が勝手に自分の名義を使ってローンやカードを契約しようとした際、審査担当者が慎重な確認を行い、不正な契約を防ぐための確認に役立ちます。
ただし、この制度を利用するにあたっては、以下の前提条件を正しく理解しておく必要があります。
- 一律の契約停止や完全な防止を保証するものではない:本人申告は、加盟企業に対して「審査時に通常以上の慎重な確認を求める」ための参考情報です。融資やクレジットカードの発行を法的に一律停止させる制度ではありません。
- 預金口座の開設を一律に止める制度ではない:信用情報機関は主にクレジットや融資の審査で利用されるため、銀行の預金口座開設などを直接一律に制限するものではありません。
- 3つの機関で情報は共有されない:日本には主に3つの個人信用情報機関がありますが、登録された本人申告の情報は機関相互で自動的には共有されません。必要に応じて、各機関へ個別に手続きを行う必要があります。
- 手元に書類があっても申告できる場合がある:運転免許証そのものを紛失していなくても、「画像データが漏洩した」という理由で申告を受け付けている場合があります。詳細な登録条件や受付方法は各機関の案内に従ってください。
- 「本人申告」と「情報開示」は異なる手続き:悪用を警戒して登録する「本人申告」と、現在自分の名義で知らない契約が結ばれていないかを調べる「信用情報の開示請求」は別の手続きです。
主な個人信用情報機関の窓口と公式案内は以下の通りです。登録にかかる手数料や具体的な手続き方法は、申請方法(オンラインや郵送など)や各機関の規定によって異なるため、公式ページで最新の情報を確認して手続きを進めてください。
| 信用情報機関 | 主な加盟企業 | 本人申告の公式案内ページ |
|---|---|---|
| CIC(シーアイシー) | クレジットカード会社、信販会社など | CIC 本人申告の手続き |
| JICC(ジェイアイシーシー、日本信用情報機構) | 消費者金融、信販会社、金融機関など | JICC 本人申告(コメント登録) |
| 全国銀行個人信用情報センター | 銀行、信用金庫、信用組合、農協など | 全銀協 本人申告の手続き |
情弱ちゃん
本人確認書類が漏れたら、信用情報機関に登録しておくと安心なんだね。
エンマち
完全に悪用を防げるわけじゃないけど、審査のときに、より慎重に本人確認をしてもらうための情報になるよ。3つの機関は別々だから、必要なところへ手続きしよう。
漏洩情報ごとの対応早見表
自分が巻き込まれた事案で何が流出したのかを確認したら、次の表を参考に優先すべき行動を進めてください。
| 漏洩が疑われる情報 | まず行うべき対応 |
|---|---|
| ID・パスワード | 同じ文字列を使い回している他サービスも含めて直ちにパスワードを変更する。パスキーが利用できる場合は設定し、未対応なら多要素認証を有効化する。 |
| 氏名・住所・電話番号・メールアドレス | 届いたメールやSMSのリンクを安易に開かない。連絡元が本物かどうかを公式サイトや公式アプリから自力で確認し、不審な勧誘や送金要求を警戒する。 |
| 運転免許証などの本人確認書類 | 個人信用情報機関(CIC、JICC、全国銀行個人信用情報センター)への本人申告登録を検討する。身に覚えのない請求書や郵便物が届かないか注視する。 |
まとめ:落ち着いて進める情報漏洩対策
利用しているサービスから情報漏洩の通知が届くと、強い不安を感じるのは自然なことです。しかし、焦って不確かな噂に振り回されたり、通知メールに記載されたリンクへ慌てて飛びついたりしてしまうと、かえって二次被害に巻き込まれる危険が高まります。
企業が発表している一次情報を確認し、「自分のどの情報が影響を受けたのか」を正確に把握することが大切です。
そして、漏れた情報の種類に合わせて、できる対策を一つずつ実行していきましょう。
もし現時点で特定のサービスから流出通知を受け取っていないとしても、使い回しているパスワードを見直すことや、最も重要な連絡先であるメインのメールアドレスにパスキーや多要素認証を設定しておくことは、今日この瞬間からでも始められます。
正しい知識を持ち、日頃からログイン環境と確認手順を整えておくことが、自分自身の資産とプライバシーを守る最大の防壁になります。
情弱ちゃん
まずは一番大事なメールのパスワードを見直して、二段階認証を設定してみるよ!
エンマち
それが一番効果的だよ。焦らずに、できるところから一つずつ守りを固めていこうね。
関連記事
電脳せどりはAIでここまで楽になる!利益商品の探し方と専用スキル
【必見】電話代行ができるAI『ピクル』がヤバすぎる件
AIの力で情報収集を効率化する方法5選|商品探し・X・メールまで
Grok BotがiPhoneのアクションボタンに対応!音声会話やエージェント操作を即座に起動可能に
AI英会話「スピーク」に新機能「スピーク電話」が登場!過去の会話を記憶して台本なしで話せる
【必見】AIでクオリティの高いホームページを作る方法|参考サイトと2つのスキルを活用
画像でわかるUIの名前と頼み方を分かりやすく解説!Web制作でAIに伝わる指示の出し方