漏えいパスワード10万件の分析で見えた危険な作り方と守り方
目次(クリックで開閉)
はじめに
 情弱ちゃん
パスワードは時々変えているよ。同じものを使うのも危ないの?
 エンマち
1か所から漏れた情報を、ほかでも試されるよ。まず使い回しを確認しよう。
パスワードを定期的に変えていても、銀行や通販、メールで同じものを使い回していれば、1か所の漏えいから被害が広がる危険があります。まず見直したいのは、使い回しをやめることと、重要なアカウントからパスキーなどの対策を進めることです。
漏えい頻度が高い10万文字列を分類した集計を見ると、数字や人名など、覚えやすい作り方への偏りが分かります。この記事では、その結果と、今日からメールや口座を守るために確認できることを整理します。
使い回しで被害が広がる理由
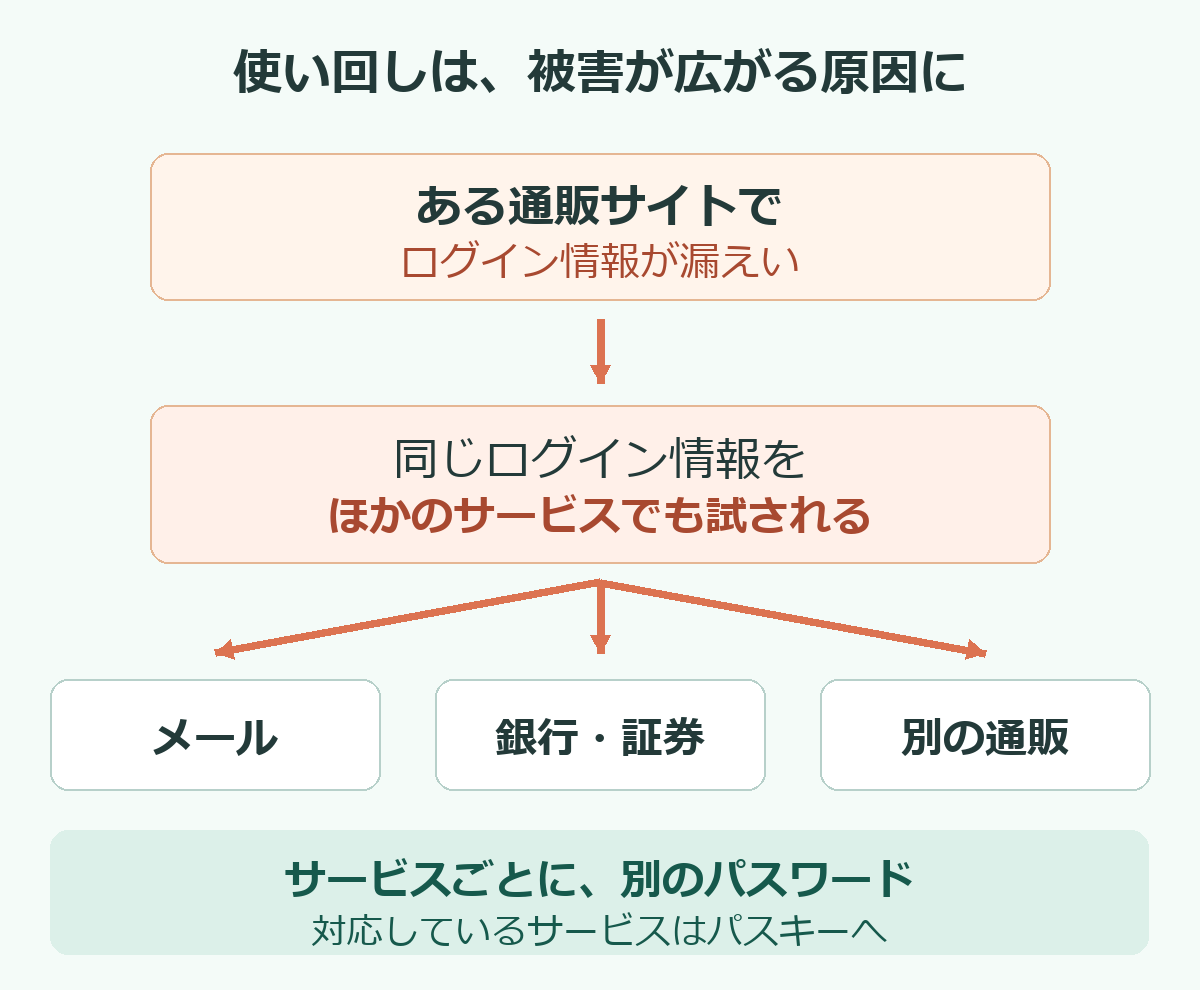
どこか1つのサービスから流出した「IDやメールアドレスとパスワード」の組み合わせを、別の通販や金融機関、メールサービスで試す不正ログインがあります。相手が自分を知っているかどうかに関係なく、流出した一覧に含まれていれば試される可能性があります。
同じ鍵で自宅の玄関も金庫も開けられるようにしていると、鍵が1本漏れたときに両方が危なくなります。パスワードの使い回しも、それに近い状態です。
単純な数字や単語を選ぶと、文字列を推測される危険があります。長く複雑なものでも、使い回していると、1か所から漏れた情報をほかでも試されます。推測されにくいものを作り、サービスごとに変える。両方の対策が必要です。
10万件の漏えいデータは何を教えてくれるのか
公開されているパスワード分析では、英国NCSC(エヌシーエスシー、国家サイバーセキュリティセンター)の漏えい頻度上位10万文字列の一覧を使い、HIBP(ハブ・アイ・ビーン・ポーンド、漏えい情報の照合サービス)に現れる回数を調べて、作り方ごとに分類しています。意味による分類にはAIが使われています。
これは、頻繁に現れる漏えい文字列に絞った集計です。一般の利用者を無作為に調べた結果でも、日本人全体の調査でもありません。割合の分母も人数や文字列の種類数ではなく、分析対象の文字列が漏えいデータへ出現した延べ回数です。この範囲を踏まえて見る必要があります。
分析で見えた「よくある作り方」の偏り
この集計では、漏えいデータに出現する文字列に明確な偏りがあります。主な分類とその割合は次のとおりです。
分析対象での漏えい出現回数の割合(主な分類)
| 作り方 | 割合 |
|---|---|
| 数字だけ | 25.8% |
| 人の名前 | 20.3% |
| 英単語 | 16.5% |
| キーボードの並び | 9.8% |
| passwordなどの語 | 5.2% |
| キャラクター | 3.3% |
| 愛の言葉 | 2.7% |
※上位10万文字列を集計対象にした、主な7分類。合計は83.6%であり、すべての分類を網羅した表ではありません。
数字だけ・人の名前・キーボードの並び・passwordなどの語という4分類を足すと、対象の出現回数の61.1%になります。
「利用者の25.8%が数字だけを使っている」とは読み替えられません。頻出文字列の出現回数に、こうした作り方の偏りがあるという結果です。
代表的な例として挙げられるのが、「123456」のような単純な数字の連続や、「qwerty」のようなキーボードの配列をそのまま左から右へ押しただけの文字列です。覚えやすく入力も簡単なため、推測されやすい文字列の代表例です。
先頭だけを大文字にしたり、末尾に数字を1文字足したりしても、変更の規則は推測されます。単純な単語や人名を少し変えただけで、十分に安全になったとは言えません。
情弱ちゃん数字だけが25.8%なら、4人に1人が使っているってこと?
エンマち人数の割合ではないよ。この集計の対象文字列が、漏えいデータに現れた回数なんだ。
「yamamoto2580」に見える集計の偏り
人名と数字を合わせたパスワードには、特定の文字列へ極端に集中した例もあります。「yamamoto+0000〜9999の4桁」という範囲で照合した集計では、2580の候補が22,815回、次に多い候補が570回でした。この範囲の出現回数の約3分の2が、1候補に集中していました。ここに挙げた文字列は漏えいデータの集計例で、特定の人のIDとパスワードの組ではありません。
表記を少し変えた形も少ないことから、機械的に作られたアカウントのデータが混ざっている可能性が指摘されています。作成者や目的までは分からず、機械生成と確定したわけでもありません。集計の順位をそのまま「日本人の好み」と捉えると、こうした偏りを見落としてしまいます。
「定期的な変更」だけに頼る運用の見直し
十分に長く推測されにくいパスワードを、ほかで使い回さずに設定しているなら、機械的な定期変更は原則として必要ありません。米国の技術基準機関NIST(ニスト)の現行指針も、定期変更を一律に求める運用を推奨していません。
変更のたびに末尾の数字を1つ増やすだけでは、規則を推測されます。回数だけを増やすより、使い回しの解消に手をかける方が先です。
漏えいが疑われる場合や、不正ログインが起きた場合は、すぐに変更が必要です。同じパスワードを使っていた他サービスも変更し、利用履歴や登録情報に不審な点がないかを確認します。IPA(アイピーエー、情報処理推進機構)も、使い回しを避けることや、多要素認証を使うことを案内しています。
今日からできる具体的な防御策
パスワードの危険性を減らすために、今日から実行できる対策をまとめました。まずは最も重要な「メインのメールアドレス」と、被害が金銭に直結する「銀行・証券などの金融機関」から手をつけていきましょう。
1. 保存されたパスワードの漏えい警告と使い回しを確認する
普段使っているブラウザやスマートフォンのパスワード管理機能を利用して、すでに危険にさらされているアカウントがないかを確認します。
- Chrome(クローム)を利用している場合
ブラウザ右上のメニューアイコンから「パスワードと自動入力」→「Google パスワード マネージャー」→「チェックアップ」を選択します。すでに漏えいが確認されているパスワードや、複数のサイトで使い回しているパスワードの一覧が表示されます。詳細な手順はGoogle パスワード マネージャーのヘルプで確認できます。 - iPhoneを利用している場合
「パスワード」アプリを開き、「セキュリティ」を確認します。漏えいの警告や、使い回しなどの問題がある項目を確認できます。OSのバージョンによって表示名や場所は異なります。設定の詳細はiPhoneのパスワードセキュリティの案内を参照してください。
警告がないことは、すべての漏えいがない証明にはなりません。まず問題が表示されたものと、重要なサービスでの使い回しから確認します。
2. 対応しているサービスでは「パスキー」を有効にする
利用しているサービスが対応していれば、従来のパスワードから「パスキー」への移行を検討してください。
パスキーは、サービスごとに作られる暗号鍵のペアを使って本人を確認する技術です。ログイン時には、スマートフォンの指紋認証や顔認証、または端末の画面ロック用PIN(暗証番号)を使って鍵の利用を許可します。
- フィッシング被害の軽減
パスキーは特定の正規サイトに結び付いて動作するため、偽サイト(フィッシング詐欺サイト)に誘導されても鍵が動作せず、パスワードを誤って入力させられる危険を大幅に減らせます。 - 生体情報の安全性
パスキーで顔や指紋を使う場合、その生体情報をログイン先のサービスへ渡す仕組みではありません。 - PINについての注意
端末ロック解除に入力するPINは、あくまでその機器を操作するための暗証番号であり、パスキー自体のパスワードではありません。
ただし、パスキーを使っていれば偽サイトに誘導されたすべての被害(たとえば、画面にクレジットカード番号を直接手入力してしまうなど)を完全に防げるわけではありません。また、対応状況や端末間の同期、端末紛失時の復旧手順はサービスごとに異なります。必ず各サービスの公式案内を確認しながら設定してください。
3. パスキー未対応のサービスでは「個別ランダム生成」と「多要素認証」を使う
パスキーにまだ対応していないサービスでは、ブラウザやパスワード管理機能に付属している自動生成ツールを使い、長くランダムな文字列をサービスごとに別々に設定します。
さらに、パスワードに加え、別の手段でも本人確認する「多要素認証」が用意されている場合は、有効にします。サービスによっては「2段階認証」などの名称で案内されています。
SMS(ショートメッセージ)や専用アプリで届く一度きりの認証コードなどを使うと、パスワードだけで入られる危険を減らせます。ただし、送られてきた認証コードを電話やメッセージで他人に教えたり、自分がログイン操作をしていない時に突然届いた承認要求を誤って許可したりしないよう、日頃の注意は必要です。
4. 管理ツール内のメモ編集だけでなく、実際のサイトで変更手続きを行う
変更するときは、管理ツール内の保存内容を直すだけで終えないようにしてください。
管理ツール内の文字を編集しても、サービス側のパスワードは変わりません。必ず次の手順を踏んでください。
- サービスの公式サイトや公式アプリにログインする
- アカウント設定画面から、正式な手順でパスワードの変更手続きを行う
- 変更完了後、ブラウザや管理ツールに新しいパスワードを上書き保存する
- 一度ログアウトし、新しいパスワードで問題なく再ログインできるか試す
- アカウント復旧用のメールアドレスや電話番号が、現在使える正しい情報になっているか確認する
まずは、万が一乗っ取られた場合に被害が大きい「メインのメールアドレス」と「メインの銀行口座」の2つから、この手順で安全な状態に整えてみてください。
 情弱ちゃん
全部を一度に直すのは大変そう。どこから始めればいい?
エンマちメインのメールと銀行・証券から。警告と使い回しを確認して、対応していればパスキーへ進もう。
まとめ
頻出する漏えいパスワード10万文字列を作り方ごとに見ると、数字や人名、キーボードの並びなどへ出現回数が偏っていました。一般利用者の割合を示す調査ではありませんが、覚えやすさを優先した作り方を見直すきっかけになります。
使い回しがあると、1か所の漏えいをきっかけに、ほかのアカウントにも被害が広がる可能性があります。まずメインのメールと銀行・証券から、保存パスワードの警告を確認し、対応先はパスキーへ。未対応のサービスは、長くランダムで別々のパスワードと多要素認証を設定します。
変更は各サービスの公式画面から行い、管理ツールも更新します。今日の最初の1つは、メインのメールの使い回し確認から始められます。
参考資料
英国NCSC:漏えい頻度の高いパスワードについて / 公開パスワード分析(海外Yパパラジオ)
お金と暮らしを守る情報を、これからも届けていきます。
情弱ちゃんまずメールの使い回しを確認してみる。変更は管理アプリだけでいいの?
エンマち変更はサービスの公式画面からだよ。そのあと管理ツールも更新して、新しい情報でログインできるか確認しよう。
関連記事
【11月14日現在】アキモバ!の振込遅延を時系列で整理|連絡不足の報告と運営会社
中華系買取屋などの振込遅延・トラブルまとめ|過去の事例とその後の対応
一人暮らしに必要なお金は?初期費用・生活費と予備費の作り方
母の口座に残った投資信託はどうなる?相続税評価は亡くなった日の解約額が基準
ふるさと納税の返礼品が控えめな理由とは?10月施行の地元加工新基準と募集費用の変更点
ソースネクストで最大2,251万件の情報流出が発生!パスワード再設定と不審な連絡への警戒を
相続税の申告を忘れていたらどうする?調査の通知前に自主申告すれば無申告加算税は原則5%で済む